IT-Sicherheit, Zero Trust, IPCEI-CIS
Sicherheit beginnt am Gerät
Warum Endpoint- und Device-Security im Cloud-Edge-Continuum die Grundlage für Zero Trust ist – mit einem Blick auf TPM, Attestation und messbare Integrität.
Im Cloud-Edge-Continuum löst sich der klassische Perimeter auf. Server stehen nicht mehr nur im Rechenzentrum, sondern an der Fabrikhalle, am Funkmast oder im öffentlichen Raum. Wer dort noch auf „Netzwerkgrenzen“ setzt, baut auf Sand.
Hardware als Vertrauensanker
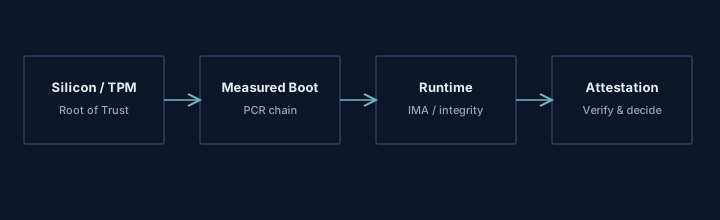
Software-Sicherheit hängt von der Integrität der Plattform ab. Ist das Gerät kompromittiert, helfen auch starke IAM- oder Netzwerk-Kontrollen wenig. Deshalb braucht es einen Hardware Root of Trust – typischerweise ein TPM 2.0 – und eine nachvollziehbare Kette von Messungen:
- Immutablees Firmware-Root misst den Bootloader
- Bootloader misst Kernel und kritische Komponenten
- Laufzeitmessungen (z. B. IMA) erweitern die Kette
- Ein Verifier prüft die Attestation, bevor Zugriff gewährt wird
Eine einfache Integritätsprüfung lässt sich als Hash-Kette denken. Wenn die erste Messung und eine kryptografische Hashfunktion ist:
Jede Abweichung ändert den Registerwert – und damit die Attestation.
Was das in der Praxis bedeutet
Für Edge- und Far-Edge-Module heißt das konkret:
- Geräteidentität an Silicon binden (nicht an leicht kopierbare Software-IDs)
- Secure/Measured Boot mit Anti-Rollback
- Physische und logische Tamper-Evidenz dort, wo Geräte unbeaufsichtigt laufen
- Telemetrie und Integritätsnachweise in SecOps zurückspielen
Das ist kein akademisches Modell, sondern die technische Voraussetzung für EUCS High und glaubwürdige digitale Souveränität.
Weiterlesen
Im Collaborative Security Framework (CSF) der 8ra Cross-Workstream on Security ist Endpoint & Device Security als eigenes Topic ausgearbeitet – inklusive Mapping zu Partner-Building-Blocks.